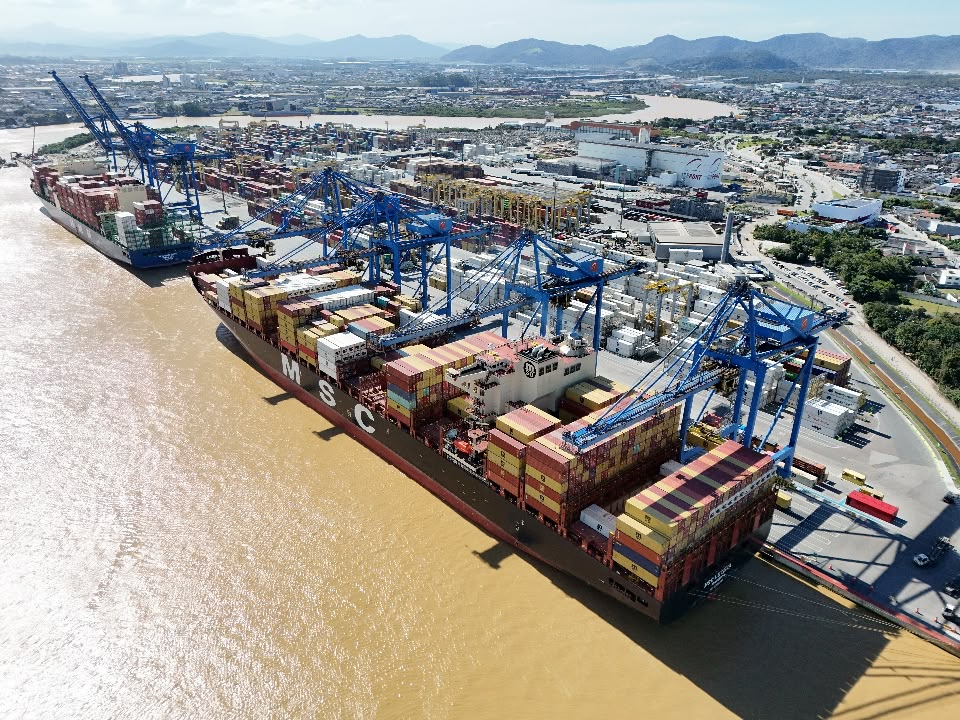
A Portonave, terminal portuário localizado em Navegantes (SC), informou que acompanha uma possível ocorrência de segurança cibernética envolvendo um fornecedor externo. Segundo a companhia, não há evidências de invasão à sua infraestrutura, e os sistemas permanecem íntegros e em operação normal. A notícia foi originalmente divulgada pelo portal Reconecta News.
O posicionamento foi divulgado após o nome do terminal aparecer em uma publicação atribuída ao grupo criminoso n0n, registrada em 12 de outubro pela plataforma de monitoramento Ransomware.live. A lista reunia 38 organizações de 18 países, incluindo empresas de navegação, logística e operações portuárias, segundo reportagem do ReConecta News.
Os criminosos alegaram ter obtido materiais de bancos de dados de sistemas operacionais e arquivos EDI, utilizados na troca eletrônica de informações entre empresas da cadeia logística. Também apresentaram uma exigência de US$ 5,8 milhões para não divulgar os supostos arquivos. As alegações não constituem confirmação de acesso aos sistemas das organizações mencionadas.
Possível origem em ambiente de terceiros
De acordo com análises de empresas de inteligência cibernética citadas pelo ReConecta News, uma das hipóteses é que os materiais tenham origem em um fornecedor de tecnologia do setor marítimo e portuário. Informações de um ambiente compartilhado de suporte ou projetos poderiam ter sido associadas a diferentes clientes, sem que isso representasse uma invasão direta à infraestrutura de cada empresa.
A Ransomware.live reúne publicações de páginas de extorsão mantidas por grupos criminosos. A inclusão de uma organização nessa base reproduz a alegação dos responsáveis pela publicação e, isoladamente, não comprova invasão ou vazamento de dados.
“A Portonave acompanha as informações sobre uma possível ocorrência de segurança cibernética envolvendo um fornecedor externo. Não há evidências de invasão aos sistemas da Companhia, que seguem íntegros e operando normalmente. Preventivamente, reforçamos o monitoramento e os controles de segurança da informação”, informou o terminal em nota reproduzida pelo ReConecta News.
Fique por dentro de todas as novidades do setor de transporte de carga e logística:
Siga o canal da Transporte Moderno no WhatsApp
Acompanhe nossas redes sociais: LinkedIn, Instagram e Facebook
Inscreva-se no canal do Videocast Transporte Moderno